Opaque token và JWT: cơ chế, thu hồi và cách triển khai
Hiểu token tham chiếu, introspection, khác biệt với JWT và các đánh đổi về quyền riêng tư, hiệu năng, cache và thu hồi truy cập.
Opaque token là token mà bên nhận không thể tự suy ra các claim từ chính chuỗi token. Với cách triển khai dạng tham chiếu phổ biến, máy chủ tra cứu trạng thái để biết token còn hoạt động và được phép làm gì. JWT tự chứa claim theo cấu trúc chuẩn, có thể được resource server kiểm tra chữ ký tại chỗ nếu được cấu hình phù hợp.
Bài này tiếp nối phần API key và OAuth trong cụm hướng dẫn API LLM. Mục tiêu là hiểu cách access token được xác minh, không phải thay key của một dịch vụ bằng token tự tạo.
Tổng quan về Opaque Token
Token tham chiếu giữ dữ liệu phiên hoặc quyền ở phía máy chủ thay vì phát toàn bộ dữ liệu cho client. Điều đó giúp quản lý trạng thái tập trung, nhưng tốc độ thu hồi còn phụ thuộc cách resource server tra cứu và cache. Đây là đánh đổi cần thiết kế, không phải bảo đảm an toàn tự động.
Opaque Token là gì?
Opaque token, thường gọi là reference token khi dùng mô hình tham chiếu, là chuỗi định danh không có ý nghĩa đọc được đối với client. Nó không cung cấp sẵn hồ sơ, scope hay thời hạn theo một cấu trúc mà client được phép dựa vào.
Trong cách triển khai thường gặp, chuỗi được sinh bằng nguồn ngẫu nhiên an toàn và ánh xạ tới trạng thái ở database hoặc cache. Resource server dùng introspection hay cơ chế tra cứu được nhà phát hành quy định để kiểm tra quyền trước khi xử lý request.
Nhờ không đưa claim ra client, token tham chiếu giảm lượng thông tin bị bộc lộ trong chính token. Tuy nhiên người đánh cắp bearer token vẫn có thể dùng nó trong phạm vi còn hiệu lực, dù không đọc được nội dung bên trong.
Tại sao gọi là “Opaque”?
“Opaque” có nghĩa là không trong suốt đối với bên sử dụng. Ngược lại, payload của JWT ký thông thường là dữ liệu JSON được Base64URL encode, có thể đọc được; chữ ký giúp phát hiện sửa đổi, không làm payload trở thành bí mật. JWT được mã hóa bằng JWE là một trường hợp khác.
Client nên xem token là một giá trị bí mật và không phụ thuộc vào cấu trúc nội bộ. Máy chủ phát hành hoặc thành phần được ủy quyền mới có trách nhiệm xác định ý nghĩa và trạng thái của token.
Cơ chế hoạt động của Opaque Token
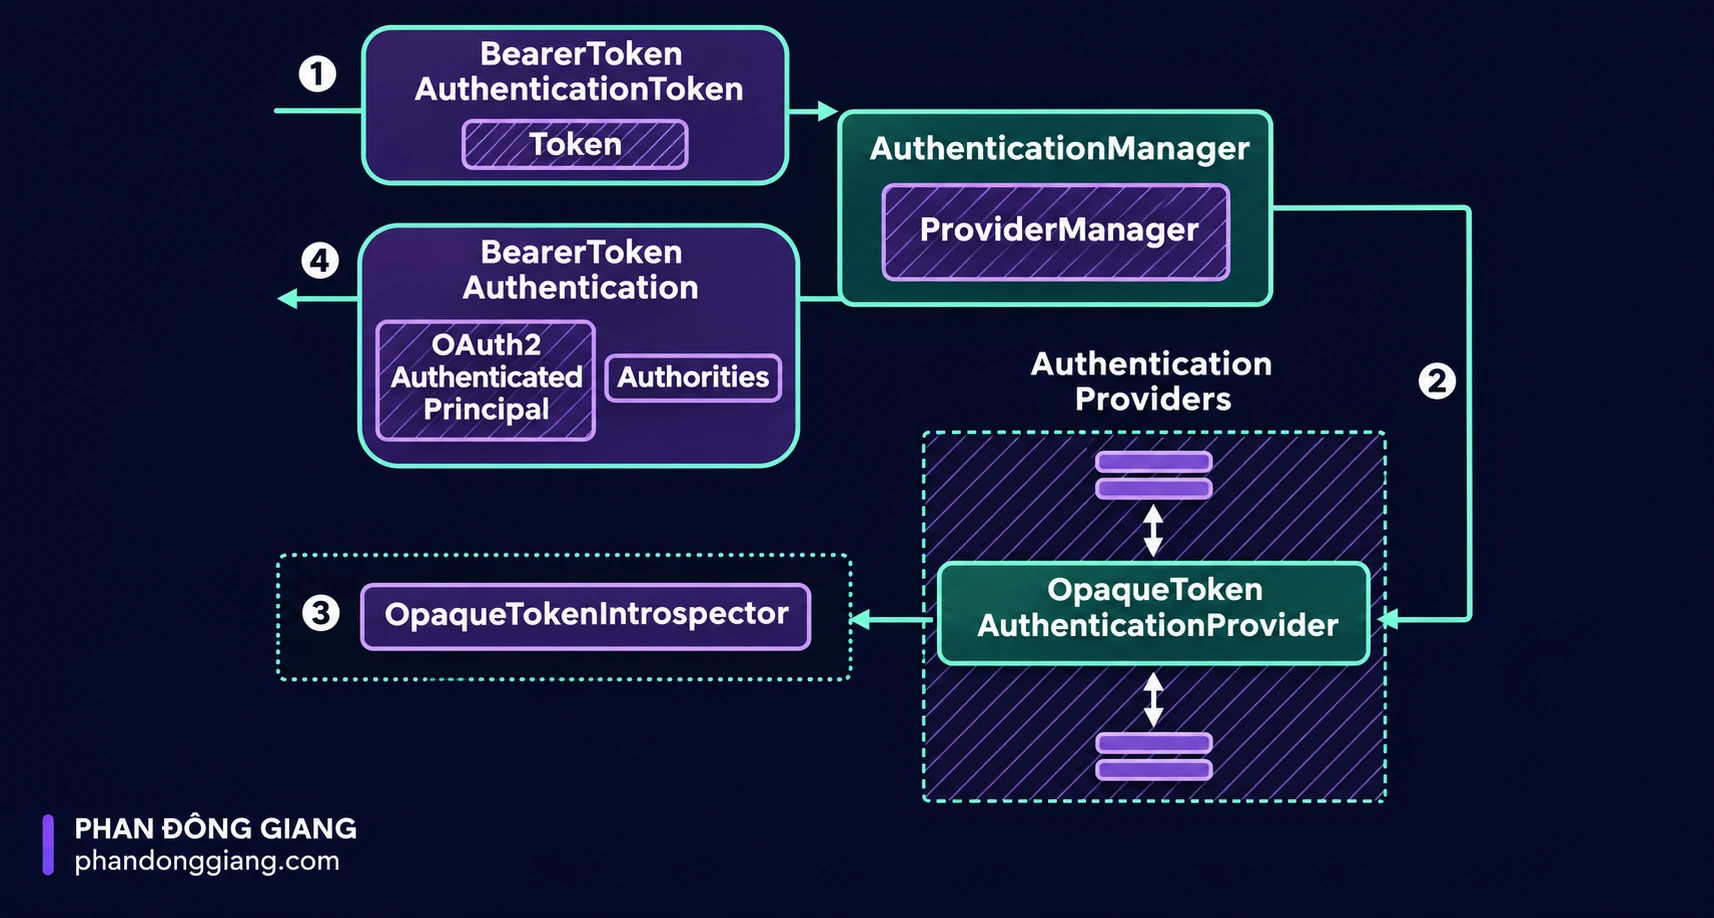
Với reference token có trạng thái, quá trình thường gồm phát hành, lưu trạng thái, gửi request và tra cứu quyền. Một hệ thống triển khai introspection theo RFC 7662 có thể phối hợp resource server với authorization server theo giao thức chuẩn.
1. Khởi tạo và Lưu trữ (Issuance & Storage)
Sau khi hoàn tất luồng cấp quyền phù hợp, authorization server tạo token và lưu trạng thái cần quản lý. Không phải mọi token đều được phát sau đăng nhập người dùng: OAuth còn có các luồng phục vụ client hoặc dịch vụ.
- Sinh secret khó đoán bằng bộ tạo số ngẫu nhiên an toàn, với đủ entropy.
- Lưu trạng thái như chủ thể, scope, audience, hạn dùng và thông tin revoke; bảo vệ kho dữ liệu và tránh lưu secret rõ khi kiến trúc cho phép dùng giá trị băm.
2. Gửi yêu cầu xác thực (Request)
Client gửi token theo phương thức mà API yêu cầu, thường là header Authorization: Bearer <token> trên HTTPS. Client không cần giải mã token để sử dụng; resource server mới là bên kiểm tra trạng thái và quyền.
3. Tra cứu và kiểm tra (Introspection)
Với reference token, resource server không thể chỉ decode chuỗi rồi coi đó là kết quả xác thực. Nó cần sử dụng nguồn trạng thái đáng tin cậy:
- Gửi yêu cầu introspection tới endpoint tin cậy hoặc tra cứu kho trạng thái được thiết kế cho hệ thống.
- Xác thực chính resource server khi gọi introspection theo yêu cầu provider.
- Kiểm tra active, hạn dùng, audience và scope cần cho hành động; không chỉ kiểm tra chuỗi có tồn tại.
4. Phản hồi (Response)
- Được phép: token hoạt động và đủ quyền cho request thì tiếp tục xử lý.
- Không hợp lệ: token hết hạn, bị thu hồi hoặc không được công nhận thì từ chối; token hợp lệ nhưng thiếu quyền có thể bị từ chối riêng, thường bằng 403 theo API.
Phần quyết định quyền nằm ở máy chủ kiểm tra trạng thái. Khi cache được dùng, thay đổi quyền hoặc revoke có thể chỉ có hiệu lực sau khi cache hết hạn; cần chọn TTL theo yêu cầu rủi ro.
Ưu điểm và nhược điểm khi sử dụng Opaque Token
Lợi thế của token tham chiếu là giữ claim khỏi client và dễ quản lý vòng đời tập trung. Đổi lại, tra cứu trạng thái tạo chi phí hạ tầng và phụ thuộc mạng. Cache giúp giảm tải nhưng tạo một khoảng trễ khi thu hồi.
Ưu điểm nổi bật
- Thu hồi tập trung: cập nhật trạng thái cho các lần kiểm tra tiếp theo; thời gian hiệu lực phụ thuộc cache.
- Giảm lộ claim: chuỗi bên ngoài không tự cung cấp thông tin hồ sơ hay mô hình quyền.
- Kích thước gọn: dữ liệu quyền tăng không nhất thiết làm token dài hơn.
- Quản lý quyền ở máy chủ: có thể áp dụng thay đổi mà không cần đưa toàn bộ dữ liệu mới xuống client.
Nhược điểm và thách thức
- Thêm tra cứu: phát sinh độ trễ mạng và tải database/cache hoặc authorization server.
- Phụ thuộc dịch vụ trạng thái: cần dự phòng, giám sát và chính sách khi thành phần xác thực lỗi.
- Đa vùng phức tạp: đồng bộ trạng thái và cache phải cân bằng độ trễ với yêu cầu thu hồi.
So sánh chi tiết: Opaque Token vs JWT (JSON Web Token)
JWT là định dạng token chứa claim; opaque mô tả việc token không được bên dùng diễn giải. Trong mô hình phổ biến, JWT ký được kiểm tra tại chỗ, còn reference token cần tra cứu. Thực tế hệ thống có thể kết hợp cả hai với kiểm tra trạng thái bổ sung.
Về cơ chế lưu trữ thông tin
- JWT tự chứa: chứa claim theo cấu trúc JSON; resource server có thể kiểm tra chữ ký bằng khóa tin cậy. Không cần lưu phiên cho mỗi token nếu chọn mô hình hoàn toàn stateless.
- Reference token: claim và trạng thái được quản lý ngoài token; resource server cần tra cứu trực tiếp hoặc qua introspection/cache.
Về khả năng bảo mật và quyền riêng tư
- JWT ký: payload có thể đọc được nếu không mã hóa; đừng nhét bí mật hoặc dữ liệu cá nhân thừa vào claim. JWT mã hóa là một biến thể cần cấu hình riêng.
- Opaque token: không để client diễn giải claim, nhưng bearer token bị đánh cắp vẫn có thể bị lợi dụng.
Về khả năng thu hồi
Thu hồi trước khi token hết hạn là yêu cầu vận hành quan trọng, nhưng cách thực hiện khác nhau:
- Reference token: revoke được kiểm tra qua trạng thái; cache có thể làm chậm hiệu lực.
- JWT: có thể dùng TTL ngắn, danh sách revoke hoặc tra cứu trạng thái bổ sung, đổi lại mất một phần lợi ích stateless.
Về hiệu năng và kích thước
- JWT: tiết kiệm một số lượt tra cứu khi verify tại chỗ; kích thước tăng theo claim và thuật toán chữ ký.
- Reference token: chuỗi thường nhỏ, nhưng cần tài nguyên cho tra cứu, đồng bộ và cache.
Bảng so sánh dưới đây mô tả cách triển khai thường gặp, không phải giới hạn bắt buộc của mọi hệ thống.
| Tiêu chí | Token tham chiếu | JWT ký, tự chứa |
|---|---|---|
| Dữ liệu | Trạng thái/claim nằm ngoài chuỗi token | Claim nằm trong payload |
| Kiểm tra | Introspection hoặc tra cứu trạng thái | Verify chữ ký, claim và quy tắc của API |
| Quyền riêng tư | Client không diễn giải claim trong token | Payload đọc được nếu không mã hóa |
| Thu hồi | Theo trạng thái và cache | Cần cơ chế bổ sung hoặc chờ expiry |
| Chi phí | Thêm tra cứu, cache và đồng bộ | Tốn verify; ít tra cứu hơn khi stateless |
| Kích thước | Thường gọn, ít phụ thuộc claim | Tăng theo claim và chữ ký |
Khi nào bạn nên sử dụng Opaque Token?
Hãy cân nhắc reference token khi muốn tập trung quyền và phiên, hạn chế claim xuất hiện ở client hoặc giữ token nhỏ dù dữ liệu quyền lớn. Cần đánh giá thêm hạ tầng tra cứu, mức trễ chấp nhận được và cách hệ thống xử lý khi dịch vụ xác thực lỗi.
Khi xây dựng hệ thống yêu cầu bảo mật cao (Banking, Fintech, Healthcare)
Trong tài chính hoặc y tế, việc giảm dữ liệu nhận diện có trong token có thể là một lợi ích. Tuy vậy, không nên coi opaque token là điều kiện đủ để đạt yêu cầu bảo mật hay tuân thủ. Kiểm soát truy cập, mã hóa, log, chống đánh cắp token và quản trị dữ liệu vẫn cần được thiết kế đầy đủ.
Khi cần tính năng “Thu hồi quyền truy cập tức thì” (Immediate Revocation)
Reference token có thể hỗ trợ đăng xuất mọi thiết bị hoặc khóa phiên bằng cách cập nhật trạng thái tập trung. Hiệu lực thực tế phụ thuộc cache và thời điểm kiểm tra lại. JWT cũng có thể kết hợp danh sách thu hồi hoặc tra cứu trạng thái; không phải chỉ opaque mới đáp ứng được bài toán.
Khi dữ liệu phiên làm việc (Session Data) quá lớn
Khi quyền, nhóm và metadata rất nhiều, giữ chúng ở máy chủ giúp tránh header lớn. Token bên ngoài chỉ mang định danh tham chiếu, còn resource server lấy phần dữ liệu cần thiết để quyết định truy cập.
Khi không muốn xử lý logic mã hóa phức tạp ở phía Client
Client sử dụng bearer token thông thường không nhất thiết phải xác minh chữ ký JWT; việc đó chủ yếu thuộc resource server. Với thiết bị đơn giản, token tham chiếu có thể giúp giảm kích thước và tránh logic diễn giải claim, nhưng vẫn cần lưu secret an toàn và truyền qua TLS.
Opaque Token thường được ứng dụng trong lĩnh vực nào?
Các hệ thống tài chính, y tế, dịch vụ công, doanh nghiệp và IoT đều có thể dùng token tham chiếu khi bài toán quyền riêng tư và quản lý phiên phù hợp. Ngành nghề không tự quyết định loại token; lựa chọn phải dựa vào kiến trúc và mô hình rủi ro.
Tài chính – Ngân hàng
Ứng dụng thanh toán hoặc ngân hàng thường cần phản ứng nhanh khi người dùng mất thiết bị hay có dấu hiệu gian lận. Trạng thái phiên tập trung cho phép đánh dấu token bị thu hồi và ngăn truy cập tại các điểm kiểm tra quyền.
Nếu dùng JWT kiểm tra hoàn toàn tại chỗ, cần bổ sung cơ chế thu hồi hoặc token ngắn hạn để đạt mục tiêu phản ứng. Đây là bài toán thiết kế vòng đời, không phải khẳng định JWT luôn không an toàn.
Y tế và chăm sóc sức khỏe
Bệnh án và dữ liệu cá nhân cần được hạn chế tới đúng bên có quyền. Tránh đặt thông tin không cần thiết trong token là một bước giảm bộc lộ dữ liệu, bất kể hệ thống dùng loại token nào.
Opaque token giúp client không đọc claim phiên trực tiếp. Tuy nhiên dữ liệu vẫn di chuyển qua các API được phép và token bị đánh cắp vẫn nguy hiểm. Việc tuân thủ quy định cần đánh giá toàn bộ hệ thống, không thể suy ra chỉ từ định dạng token.
Hệ thống chính phủ và dịch vụ công
Với cổng dịch vụ công hoặc hệ thống định danh, token tham chiếu có thể giảm thông tin nội bộ lộ ra ở phía client. Nhưng thiết kế bảo mật không nên dựa vào việc che giấu cấu trúc làm biện pháp chính.
Cần kết hợp quyền tối thiểu, xác thực thành phần gọi API, mã hóa đường truyền và giám sát. Che claim chỉ giảm một nguồn thông tin, không thay thế những kiểm soát này.
Hệ thống quản trị doanh nghiệp lớn
Trong doanh nghiệp, một tài khoản có thể có nhiều vai trò, nhóm và điều kiện truy cập. Đưa quá nhiều claim vào JWT làm request lớn và dễ chạm giới hạn header; reference token cho phép tách dữ liệu ấy khỏi chuỗi gửi qua mạng.
API hoặc gateway có thể đọc quyền từ kho trạng thái và chỉ chuyển những thông tin cần thiết cho dịch vụ phía sau. Kho lưu trữ và cơ chế cache cần được thiết kế để đáp ứng tải và đồng bộ quyền.
Thiết bị IoT (Internet of Things) tài nguyên thấp
Thiết bị IoT thường bị giới hạn băng thông, pin và bộ nhớ. Token ngắn có thể giảm dữ liệu truyền, nhưng chi phí TLS, tần suất request và cách bảo vệ secret thường cũng rất đáng kể.
Nên đo trên thiết bị thật trước khi chọn định dạng token. Client chỉ gửi token không mặc nhiên phải ký hay decode JWT cho mỗi request; đừng dùng giả định này để kết luận mọi thiết bị yếu đều phải dùng opaque token.
Cách triển khai Opaque Token trong thực tế
Có thể triển khai bằng một authorization server hỗ trợ reference token/introspection và resource server biết kiểm tra kết quả. Nền tảng IAM là lựa chọn thường dùng; nó đảm nhiệm một vai trò trong kiến trúc, không phải thành phần thứ ba bắt buộc tách khỏi authorization server.
Vai trò trung tâm của OAuth2 Authorization Server
Authorization server quản lý phát hành, trạng thái và thu hồi quyền. Resource server xác minh token theo giao thức được thống nhất rồi mới xử lý dữ liệu. Hai bên phải có cấu hình tin cậy và bảo vệ endpoint introspection.
RFC 7662 chuẩn hóa endpoint hỏi trạng thái token và các metadata được phép trả lại, trong đó có cờ active. Đây là một cách tích hợp chuẩn, dù hệ thống nội bộ cũng có thể dùng cơ chế tra cứu khác nếu được thiết kế và kiểm soát đúng.
Lựa chọn nền tảng IAM: Keycloak, Auth0, Okta, AWS Cognito
Trước khi chọn Keycloak, Auth0, Okta hay một IAM khác, hãy đọc tài liệu về loại access token mà sản phẩm phát hành cho API của bạn. Không nên mặc định mọi nền tảng hỗ trợ opaque token theo cùng cách.
- Keycloak: kiểm tra tính năng introspection, loại token và cấu hình thực tế của phiên bản dùng.
- Auth0/Okta: access token có thể khác theo audience và loại authorization server. Auth0 phân biệt token cho custom API với token cho /userinfo; không mặc định token opaque dùng được cho API riêng.
- AWS Cognito: thường dùng JWT. Việc bổ sung kiểm tra trạng thái ở gateway không tự đổi định dạng token thành opaque.
Lưu ý quan trọng khi thiết kế API (Resource Server)
Thiết kế resource server phải tính tới chi phí introspection, thời điểm áp dụng thay đổi quyền và cách phản hồi khi máy chủ ủy quyền không sẵn sàng.
- Cache có chủ đích: TTL ngắn giảm tải, nhưng đặt theo thời gian revoke tối đa chấp nhận được; không cache quá hạn token.
- Gateway: có thể tập trung introspection rồi cấp thông tin hoặc JWT ngắn hạn cho backend; xác minh audience và chỉ tin gateway được ủy quyền.
- Khi sự cố: xác định chính sách từ chối an toàn, timeout và retry có giới hạn, không bỏ qua xác thực chỉ vì introspection lỗi.
Best practices bảo mật
Các nguyên tắc cần được áp dụng xuyên suốt vòng đời token:
- HTTPS/TLS: bảo vệ cả kênh client–API và API–authorization server.
- Vòng đời phù hợp: đặt hạn dùng, revoke và chính sách refresh theo mô hình rủi ro.
- Quyền tối thiểu: chỉ cấp scope/audience cần thiết, không trả hồ sơ thừa qua introspection.
- Giữ bí mật: không ghi token rõ vào log, URL hoặc ảnh chụp; theo dõi lạm dụng và luân chuyển thông tin liên quan khi có sự cố.
Opaque token khác API key thế nào?
API key và opaque access token có thể đều nhìn giống chuỗi ngẫu nhiên, nhưng ý nghĩa do dịch vụ quy định. Key thường gắn với ứng dụng/project; access token được phát hành qua một luồng cấp quyền và có thời hạn/quyền tương ứng. Không thể chỉ nhìn chuỗi để biết vòng đời hoặc cơ chế thu hồi.
- Chủ thể và mục đích: key có thể đại diện ứng dụng/project; token biểu diễn quyền được cấp theo một luồng cụ thể.
- Thời hạn: do nhà phát hành quyết định, không phải mọi key đều vô hạn hay mọi access token đều có cùng TTL.
- Thu hồi: làm theo API quản lý của provider; xem thêm bảo mật credentials trong n8n.
Kết luận
Lựa chọn token là đánh đổi giữa khả năng kiểm tra độc lập, quản lý trạng thái tập trung, quyền riêng tư và chi phí vận hành. Opaque token hữu ích khi muốn giữ claim ở máy chủ; JWT hữu ích khi cần xác minh claim tại nhiều dịch vụ mà ít phụ thuộc tra cứu.
Hãy mô tả yêu cầu thu hồi, độ trễ, phạm vi dữ liệu và tình huống sự cố trước khi quyết định. Một prototype đo tải và thử revoke thường cho thấy các vấn đề mà sơ đồ kiến trúc chưa thể hiện.
Câu hỏi thường gặp
Opaque Token có an toàn hơn JWT không?
Opaque token giảm việc lộ claim tới client, nhưng không mặc nhiên an toàn hơn toàn diện. Kẻ giữ bearer token còn hiệu lực vẫn có thể gọi API. Bảo vệ secret, TLS, scope và vòng đời mới quyết định mức an toàn thực tế.
Việc sử dụng Opaque Token có làm chậm hệ thống không?
Tra cứu trạng thái thường thêm độ trễ và tải. Có thể tối ưu bằng cache hoặc gateway gần resource server, nhưng phải chấp nhận và kiểm soát độ trễ thu hồi do cache tạo ra.
Tôi nên lưu trữ Opaque Token ở đâu trên phía Client?
Không có một vị trí phù hợp cho mọi loại client. Với web dùng mô hình backend-for-frontend, cookie HttpOnly, Secure và SameSite phù hợp có thể giảm khả năng JavaScript đọc secret; vẫn cần chống CSRF và XSS. Với ứng dụng di động dùng kho lưu trữ an toàn của hệ điều hành, đồng thời tránh log token.
Có thể sử dụng Opaque Token và JWT cùng lúc trong một dự án không?
Có thể. Một gateway có thể nhận token tham chiếu bên ngoài, introspect rồi phát JWT ngắn hạn cho dịch vụ nội bộ. Mô hình thường gọi phantom token. Cần bảo vệ đường tin cậy nội bộ, scope, audience và thời hạn token nội bộ.
Reference Token và Opaque Token có phải là một không?
Trong nhiều tài liệu, opaque/reference được dùng gần nhau. Chính xác hơn, opaque mô tả token không được bên sử dụng diễn giải; reference mô tả cách token trỏ tới dữ liệu bên ngoài. Cần đọc quy ước của provider thay vì suy ra mọi opaque token đều dùng cùng một kho trạng thái.
Tại sao Opaque Token lại phù hợp với ứng dụng Ngân hàng/Fintech?
Các hệ thống này thường cần thu hồi nhanh và hạn chế dữ liệu xuất hiện trên client. Reference token kết hợp kiểm tra trạng thái chặt có thể đáp ứng tốt, nhưng cần kiểm soát cache và không coi nó là bảo đảm tuân thủ hoặc an toàn tự thân.